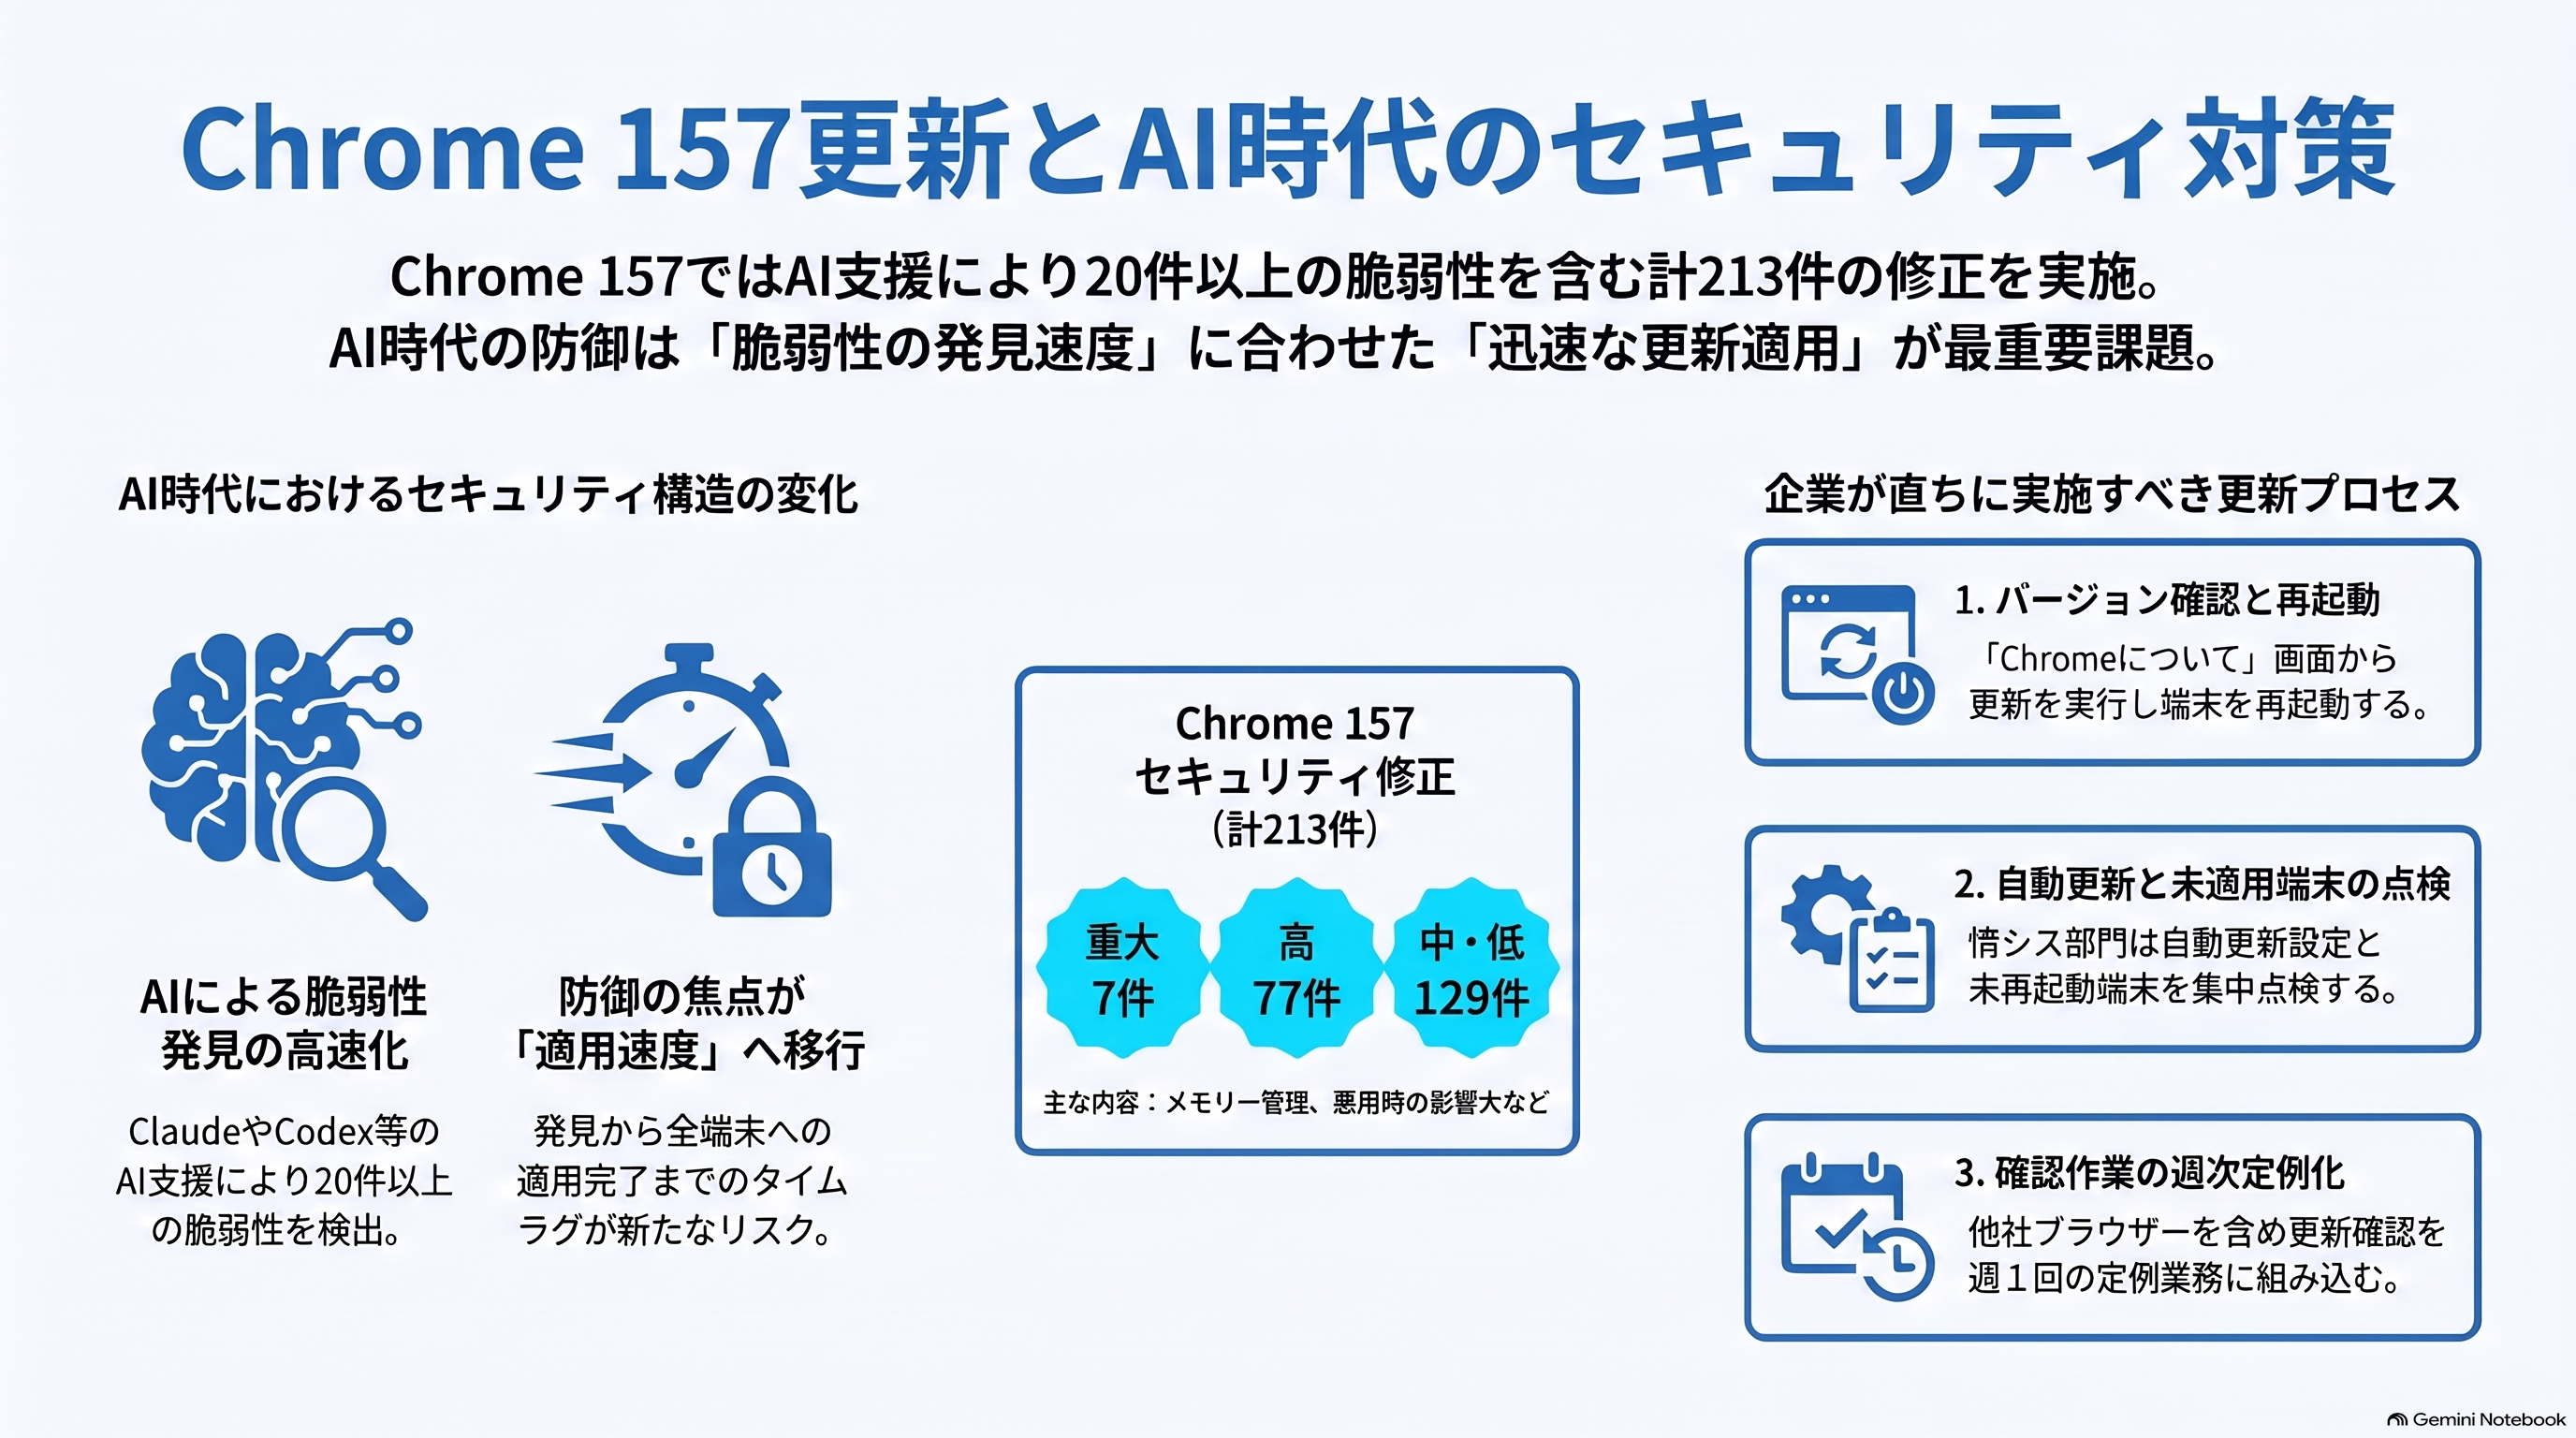
Googleは2026年11月3日、ブラウザー「Chrome」の最新版「Chrome 157」を公開しました。213件の脆弱性を修正し、うち7件は最も深刻な「重大」です。AnthropicやOpenAIのAIの支援で見つかった脆弱性も多く含まれています。
ニュースサマリー
Chrome 157の更新とは?何が発表されたか
Googleは2026年11月3日、Windows、Mac、Linux向けの安定版「Chrome 157」を公開しました。213件のセキュリティ修正を含む大型の更新で、今後数日から数週間かけて順次配信します。Android版も同日に公開され、デスクトップ版と同じ修正を含んでいます。
主な内容
深刻度の内訳は、重大7件、高77件、中75件、低54件です。
重大の7件は、画面の描画やページの事前読み込みなどに関わるメモリーの不具合です。
Anthropicの研究者がClaudeの支援を受けて報告したものが14件あり、重大のうち1件も含まれます。
OpenAIの「Codex Security」名義での報告も7件ありました。
利用者への影響と対応
公式発表の時点で、攻撃に悪用されたという記載はなし
デスクトップ版は数日から数週間かけて順次配信
約1週間前の10月27日にも、重大4件を含む52件を修正
9月以降、1回の更新で100件を超える修正が続く
運営からのコメント
なぜ今、このニュースが重要なのか
10月30日に紹介したGemini 4 Carbonのように、AIが脆弱性を見つける力は急速に高まっています。今回のChromeの修正一覧には、AnthropicとOpenAIのAIの支援で見つかったものが合わせて20件以上並びました。AIによる脆弱性の発見が研究の段階を越え、誰もが毎日使うソフトの修正として届き始めたことになります。見つかる脆弱性が増えれば、修正の更新も増えます。企業のパソコン管理の負担も、これまでと同じではいられません。
最大のポイント
見落とされやすいのは、守る側の課題が「見つけること」から「修正を行き渡らせること」に移りつつある点です。修正版は数日から数週間かけて順次配信されるため、すべての端末に届くまでには時間差があります。その間に脆弱性の詳細が広まれば、攻撃する側もAIを使って悪用の方法を探せます。今回は悪用の確認こそありませんが、それは更新を後回しにしてよい理由にはなりません。修正が出たらすぐ届ける体制が問われます。更新の速さそのものが、守りの力になります。
企業がいま取り組むべきこと
まず、社内のパソコンのChromeが157に更新されているかを確認してください。Chromeの設定画面の「Chromeについて」で確認でき、更新後は再起動が必要です。情報システム部門は、自動更新の設定と、再起動されずに古い版のまま残っている端末がないかを点検します。同じ仕組みを使うMicrosoft Edgeなどのブラウザーも、各社の更新情報を確かめておくと安心です。ブラウザーの更新確認を、週1回の定例作業に組み込んでおくのもおすすめです。
出典
一次情報:Stable Channel Update for Desktop(Google Chrome Releases)
小松怜
Advanced AI Partnersのコンサルタント。 生成AIニュースの執筆を担当し、国内外の生成AIの最新動向を企業の実務目線で解説しています。