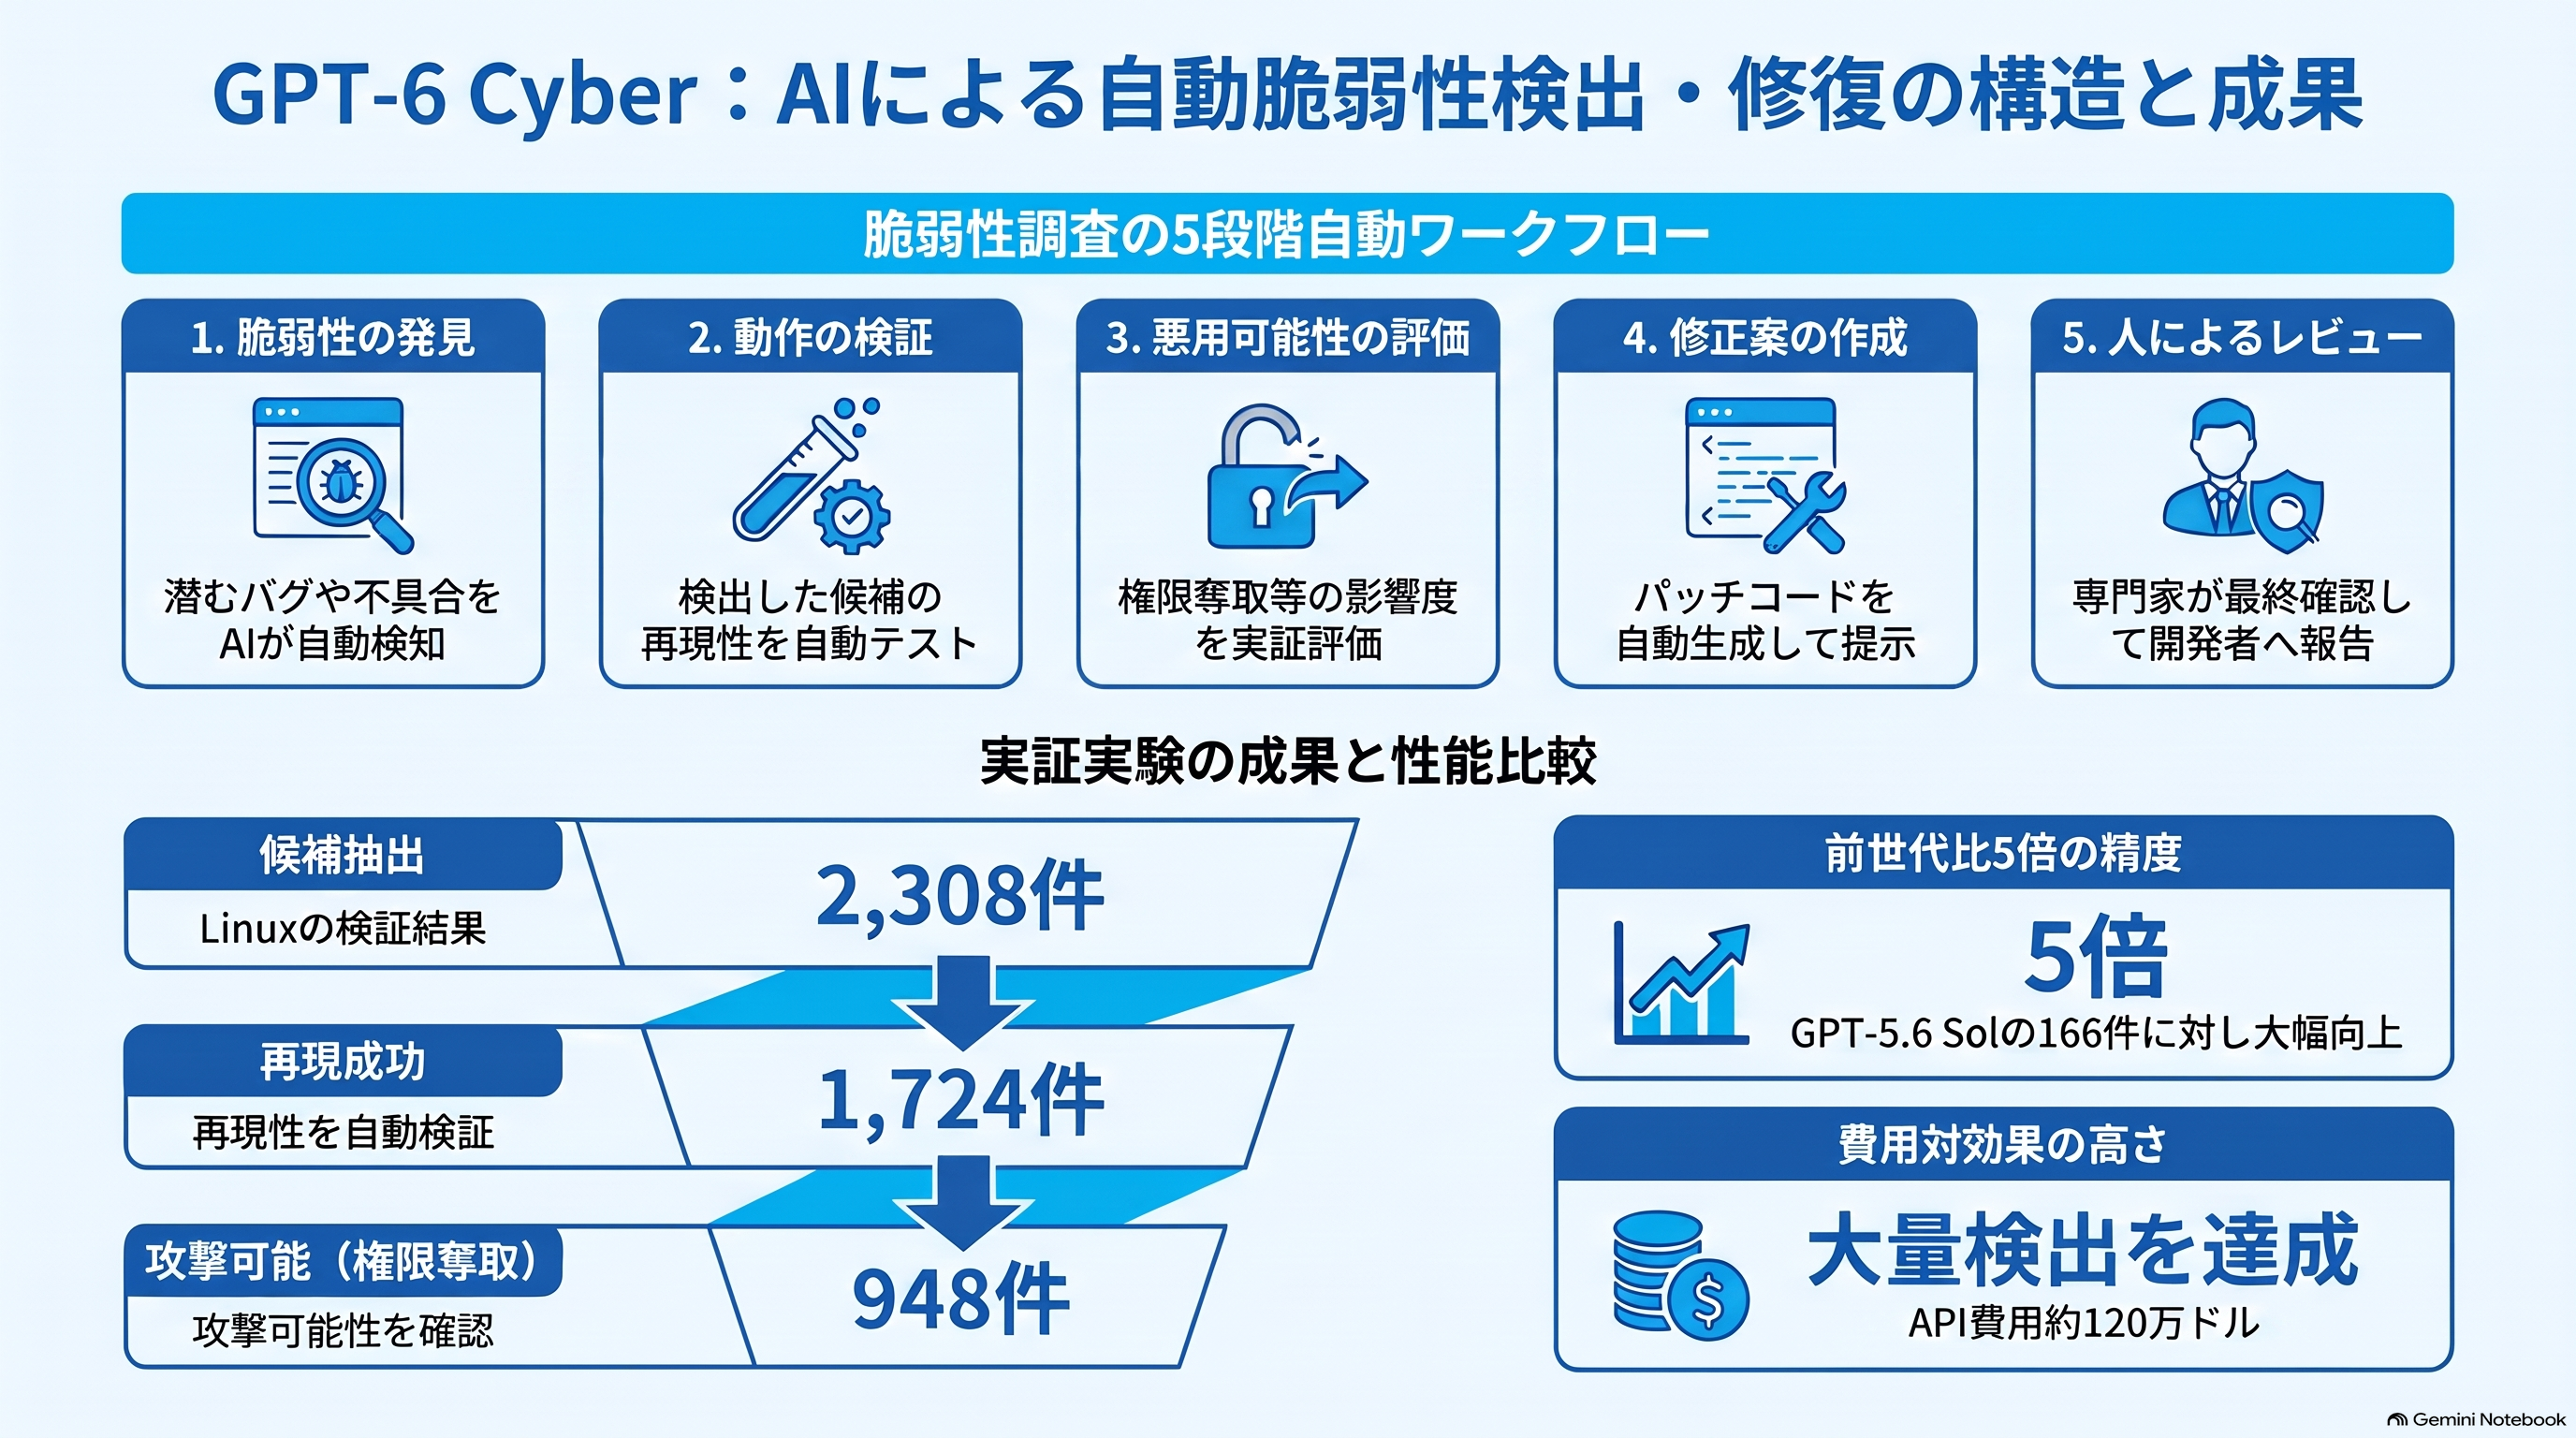
米OpenAIは2026年11月5日(米国時間)、サイバーセキュリティに特化したAIモデル「GPT-6 Cyber」を、審査を通った一部の利用者に公開しました。Linuxを対象にした検証では1,724件の脆弱性を再現し、うち948件で管理者権限を奪える攻撃が可能だと確かめました。
ニュースサマリー
GPT-6 Cyberとは?何が発表されたか
米OpenAIは2026年11月5日(米国時間)、脆弱性の発見と修正に特化したAIモデル「GPT-6 Cyber」を公開しました。研究者は、脆弱性の発見から人によるレビューまでの5段階を自動で進める仕組みを作り、その中心にこのモデルを置いています。サイバー能力は、社内基準で最も警戒度の高い「Critical」に分類されました。
主な内容
まず、審査を通ったサイバーセキュリティ研究プログラム「Daybreak Red」の一部利用者に、APIとCodexで提供します。
今後はDaybreak Redの全利用者に広げ、より多くの組織や独立した研究者にも参加を呼びかけています。
許可された範囲を守って作業するよう訓練し、利用者の権限と行動が合っているかを監視する仕組みも加えました。
見つけた脆弱性は、修正案とともにLinuxやFirefoxの開発者に順次報告しています。
報告されている成果
Linux:候補2,308件から1,724件を再現し、948件で管理者権限を奪える攻撃を確認
前のGPT-5.6 Solが同じ仕組みで攻撃を確認できたのは166件で、その5倍超
Firefox:未知の重大な脆弱性81件を発見し、多くは修正済み
検証の費用:APIの利用料で約120万ドル、深刻な304件を修正案とともに報告
運営からのコメント
なぜ今、このニュースが重要なのか
10月30日のGemini 4 Carbon、11月5日のChromeの大量修正に続き、AIが脆弱性を見つける力を示す発表が相次いでいます。今回のGPT-6 Cyberは、世界中のサーバーや機器を支えるLinuxで、約120万ドルという費用で1,000件を超える脆弱性を再現しました。これまで人手では追いきれなかった規模の点検が、AIで進められるようになったことを示しています。脆弱性が見つかる速さが、ここ数か月で大きく変わり始めています。
最大のポイント
見落とされやすいのは、守る側に残された時間が限られている点です。OpenAIもGoogleも、最も強力なサイバー向けモデルは、まず防御を担う組織に限って渡しています。しかし専門家の間では、公開されているAIモデルも近いうちに同じ水準に追いつくとの見方があります。そうなれば、攻撃する側も同じ速さで脆弱性を探せます。AIを使って見つけることよりも、見つかった脆弱性を攻撃者より早く直せるかどうかが、これからの勝負どころになります。
企業がいま取り組むべきこと
まず、自社のシステムで使っているLinuxやオープンソースのソフトを洗い出し、修正版が出てから適用するまでに何日かかっているかを確認してください。脆弱性の公表が増えるほど、この日数の差が被害の差につながります。あわせて、自社のシステムを預けている委託先やクラウド事業者に、修正の適用方針を確認しておくと安心です。社内にセキュリティ担当者がいる場合は、OpenAIやGoogleの防御者向けプログラムへの参加も検討する価値があります。
出典
一次情報:GPT‑6 Cyber/A thousand fewer paths to root(OpenAI、2026年11月)
参照記事:OpenAI、新型サイバーAI「GPT-6 Cyber」公開 Linuxの脆弱性1724件を発見(TECH+)
小松怜
Advanced AI Partnersのコンサルタント。 生成AIニュースの執筆を担当し、国内外の生成AIの最新動向を企業の実務目線で解説しています。