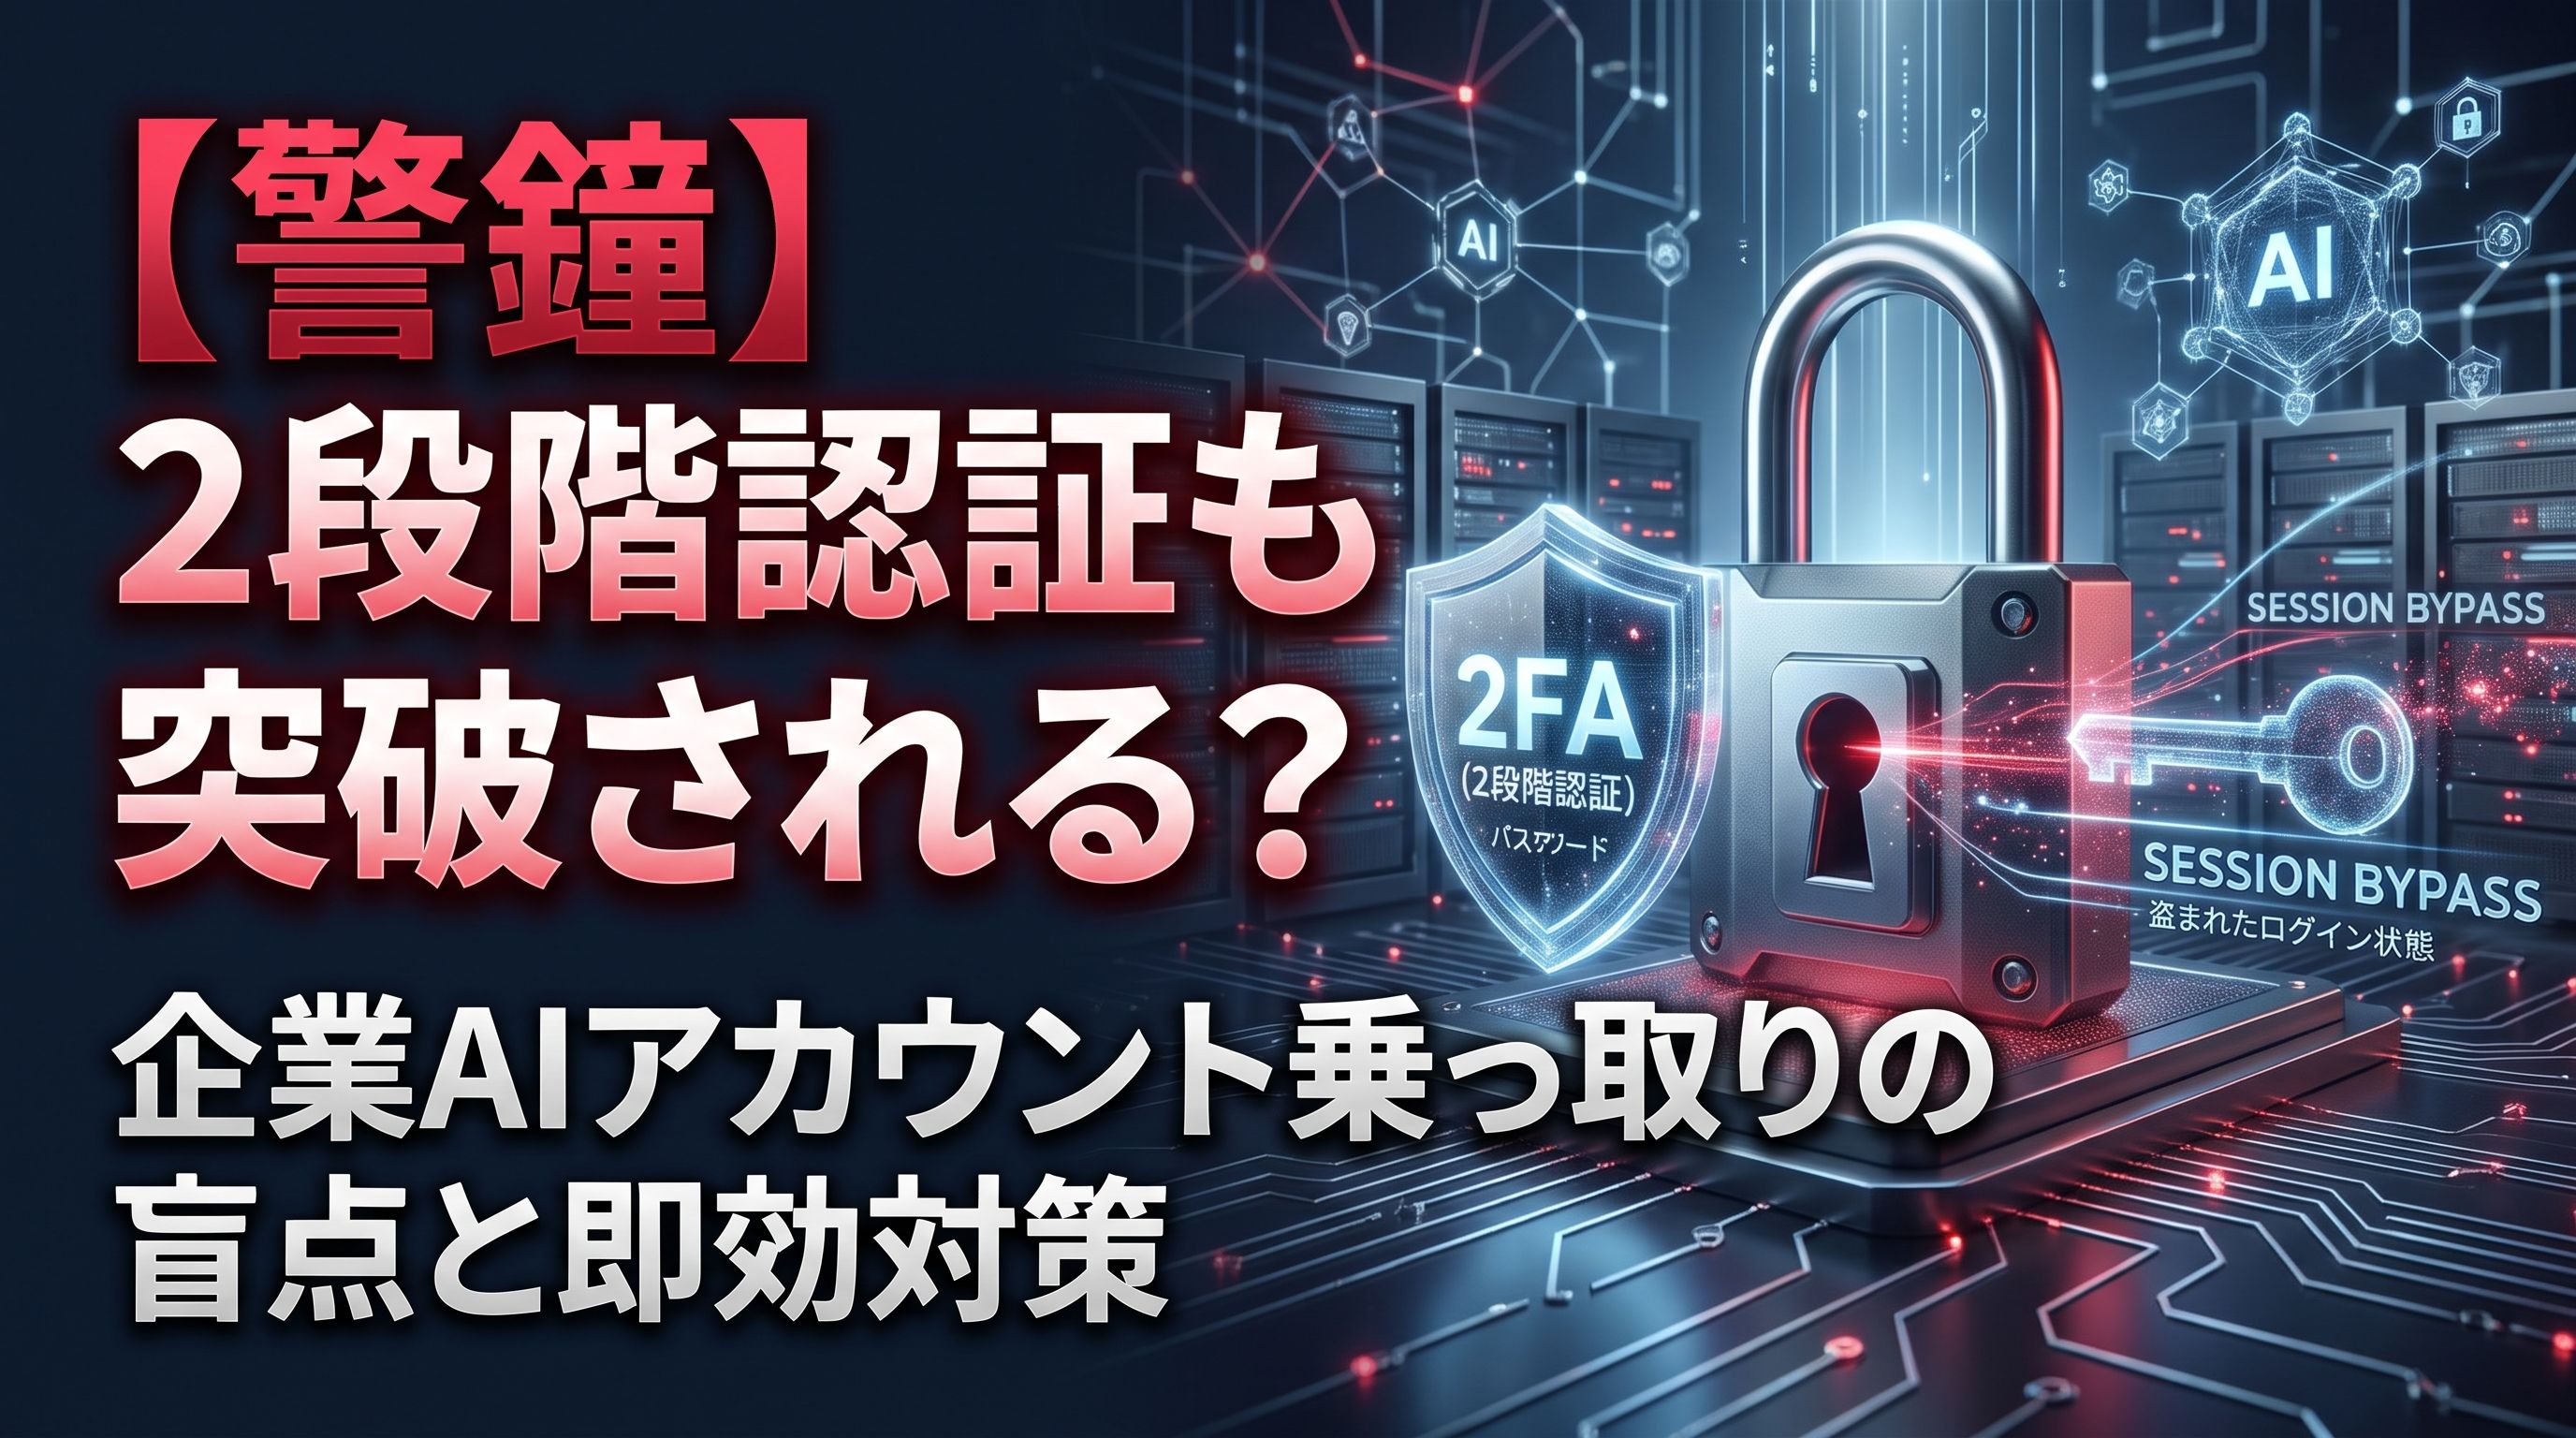
2段階認証を有効にしていたのに、Claudeのアカウントを他人に使われ、利用枠を消費されたという報告が海外で出ています。パスワードは盗まれておらず、端末に入り込んだ情報窃取型のマルウェアに、ログイン済みの状態を盗まれたとみられます。
ニュースサマリー
何が起きたのか
RedditのClaudeAIコミュニティに、ある利用者が被害を投稿しました。SNSのアカウントが乗っ取られて詐欺の投稿に使われ、端末からは情報を盗むマルウェアが見つかりました。パスワードを変えた後、「Claude Team」から、ログイン済みの状態を乗っ取って利用枠を消費する被害が起きているという注意のメールが届いたといいます。
主な内容
利用者はGoogleアカウントでログインし、2段階認証も有効にしていました。
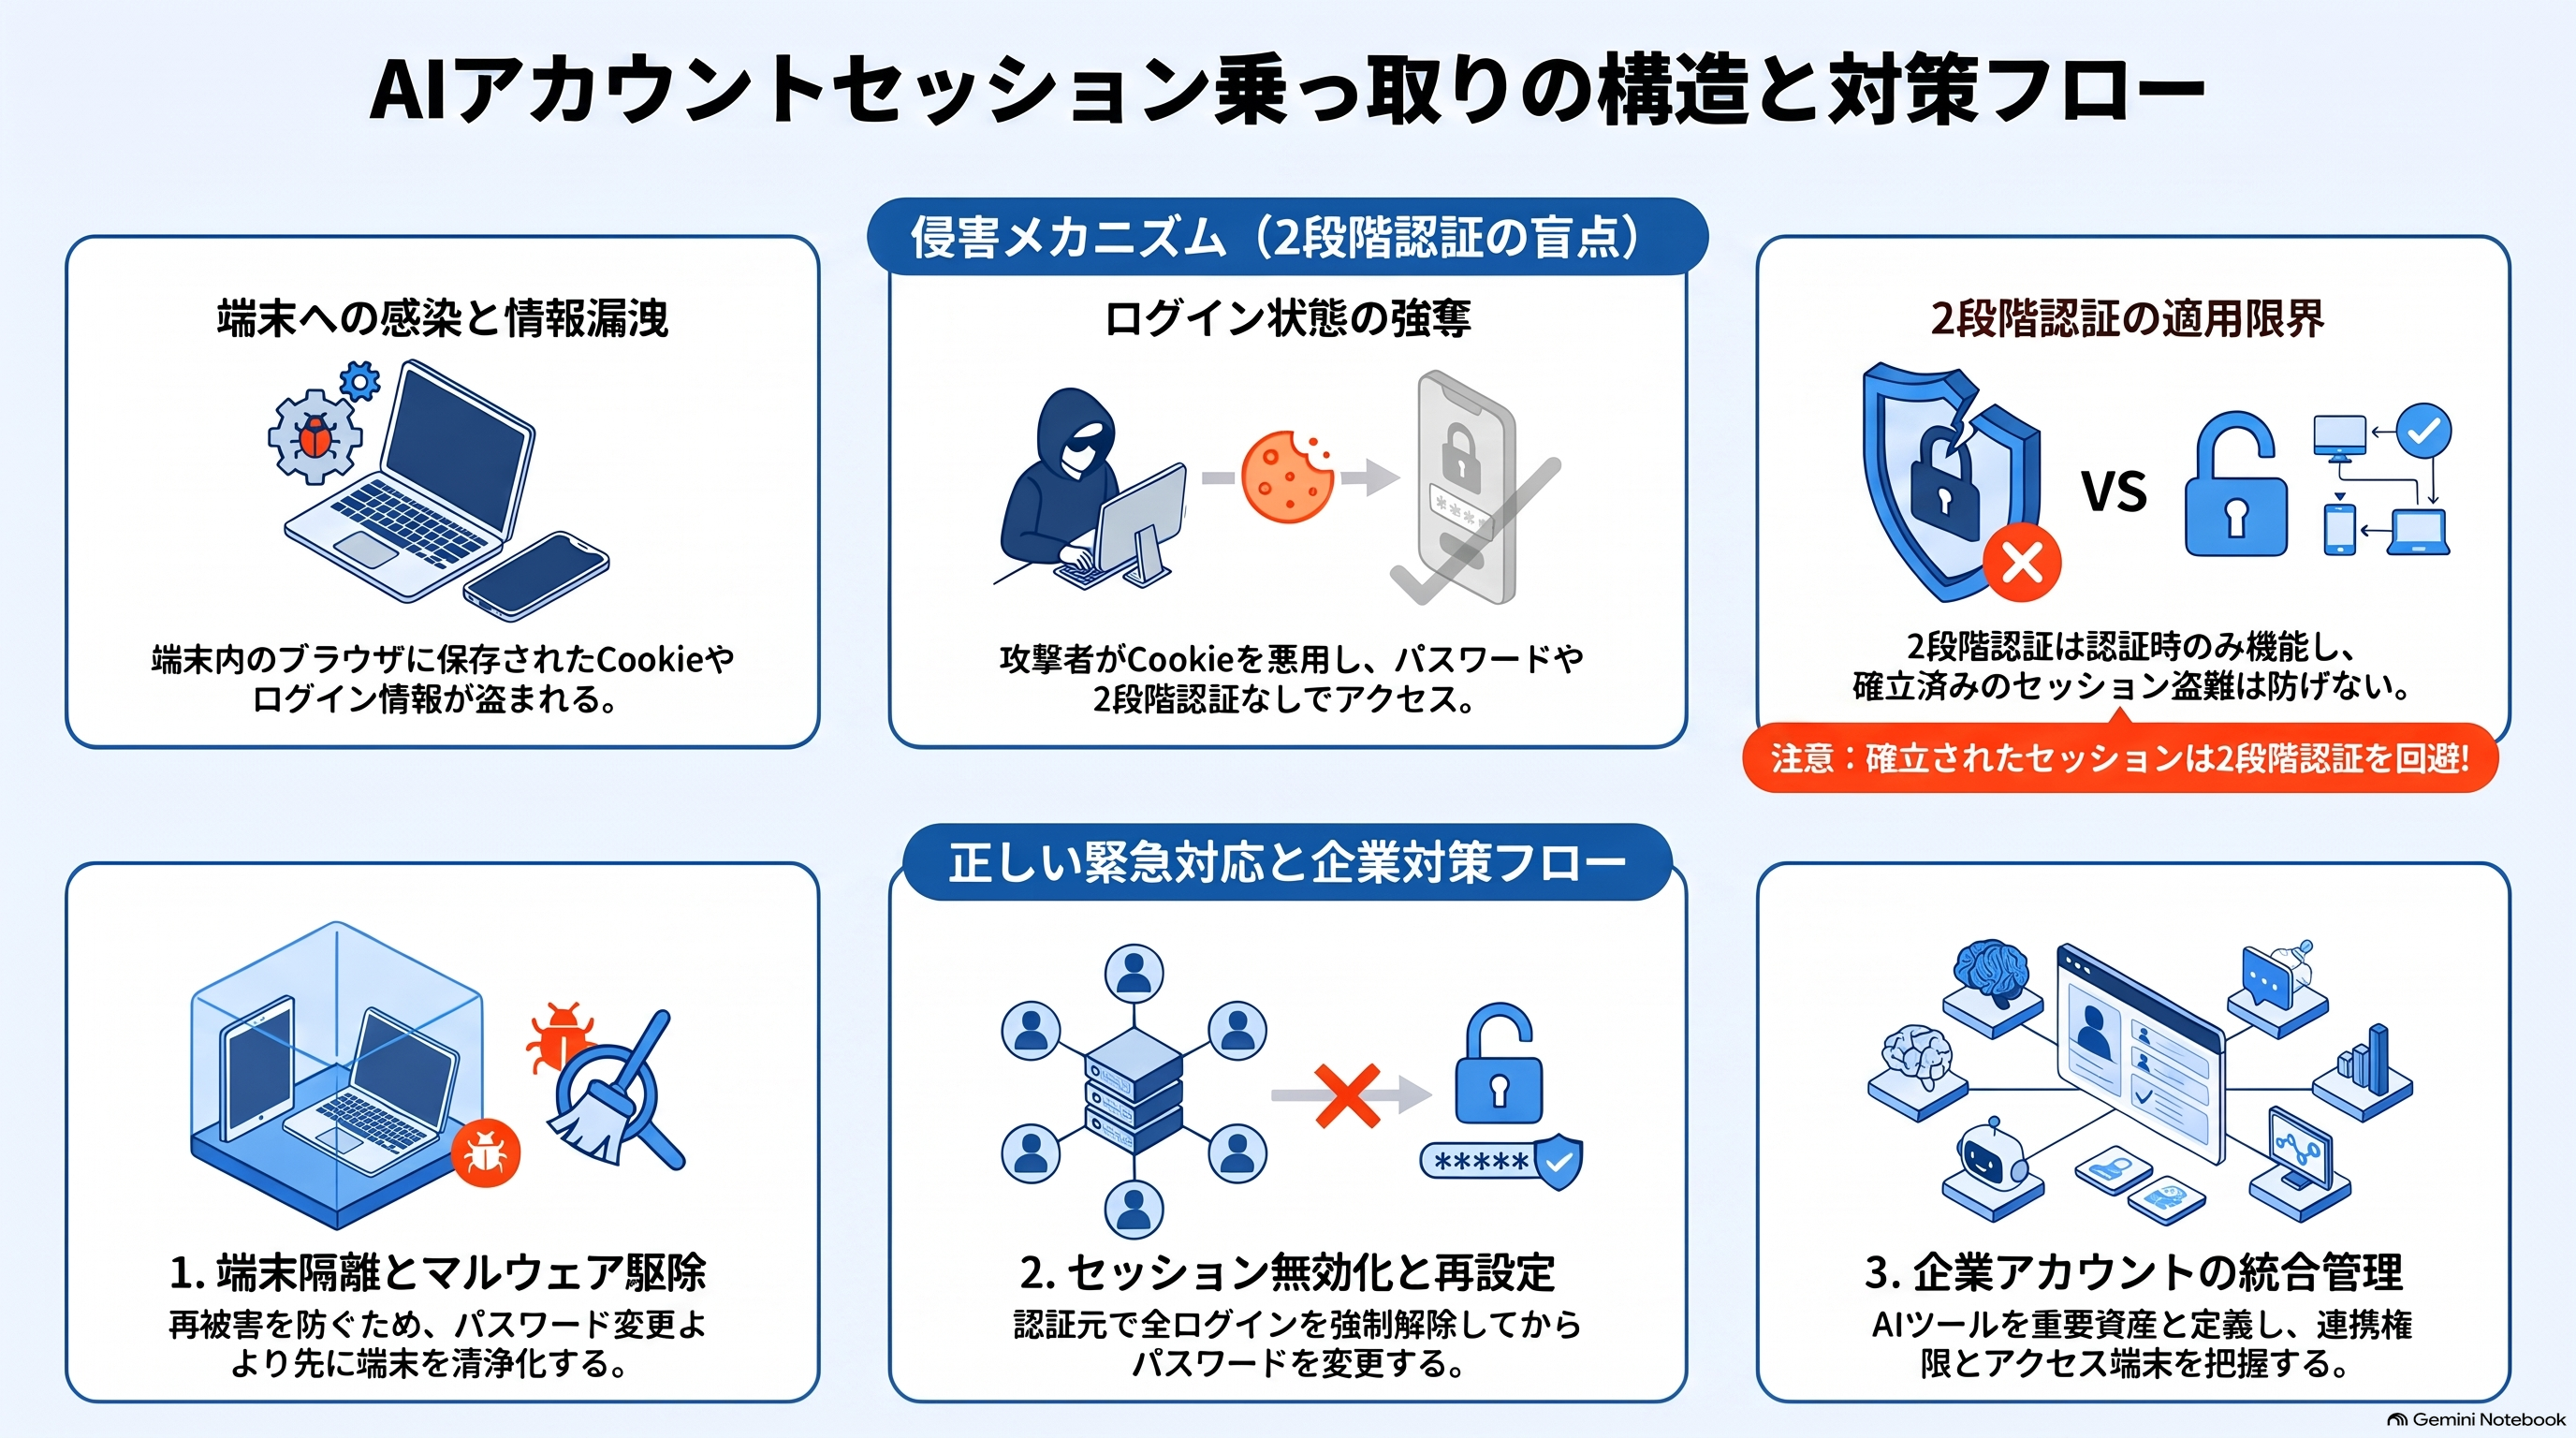
攻撃者は、Chromeに保存されたログイン情報やCookieを盗んだ可能性があります。
ログイン済みの状態を使えば、パスワードや2段階認証を入れ直さずにサービスを使えます。
利用者は不審な利用を確認し、保存していたカード情報を消して、関係するログインを解除しました。
推奨される対応
2段階認証が破られたわけではなく、Claude自体の脆弱性も示されていない
マルウェアが残ったままだと、ログインし直しても新しい情報が盗まれる
端末を隔離してマルウェアを駆除し、認証元でログインを無効にしてパスワードを変える
運営からのコメント
なぜ今、このニュースが重要なのか
AIのアカウントは、もはや単なるチャットの入口ではありません。11月13日のClaude Sheetsのように、AIの中に社内の表やデータを置いて作業する使い方が広がり、エージェントは連携した社外のサービスにも手を伸ばします。AIのアカウントを奪われれば、そこにつながる資料やシステムにも届くおそれがあります。今回の被害は利用枠の消費でしたが、会社のアカウントなら情報の持ち出しにつながりかねない、という警告として受け止めるべき事例です。
最大のポイント
見落とされやすいのは、2段階認証を有効にしていても防げない手口がある点です。2段階認証はログインする瞬間を守る仕組みで、すでにログインした後の状態を盗まれると効きません。またサービス側でログアウトしても、端末にマルウェアが残っていれば、次にログインした際にまた盗まれます。「パスワードを変えたから安心」ではなく、まず端末をきれいにすることが先です。AIサービスに問題があったのではなく、使う側の端末が入口になったことを押さえておく必要があります。
企業がいま取り組むべきこと
まず、AIサービスのアカウントを、メールや業務システムと同じ重要な認証情報として管理の対象に入れてください。誰がどの端末でAIにログインしているかを把握し、不要なログインを一括で解除できるかを確認します。あわせて、AIツールが読めるデータや連携している外部サービスの範囲を見直します。端末がマルウェアに感染した際の手順に、AIサービスのログイン解除と認証情報の再発行を加えておくと、いざという時に慌てずに済みます。
出典
小松怜
Advanced AI Partnersのコンサルタント。 生成AIニュースの執筆を担当し、国内外の生成AIの最新動向を企業の実務目線で解説しています。