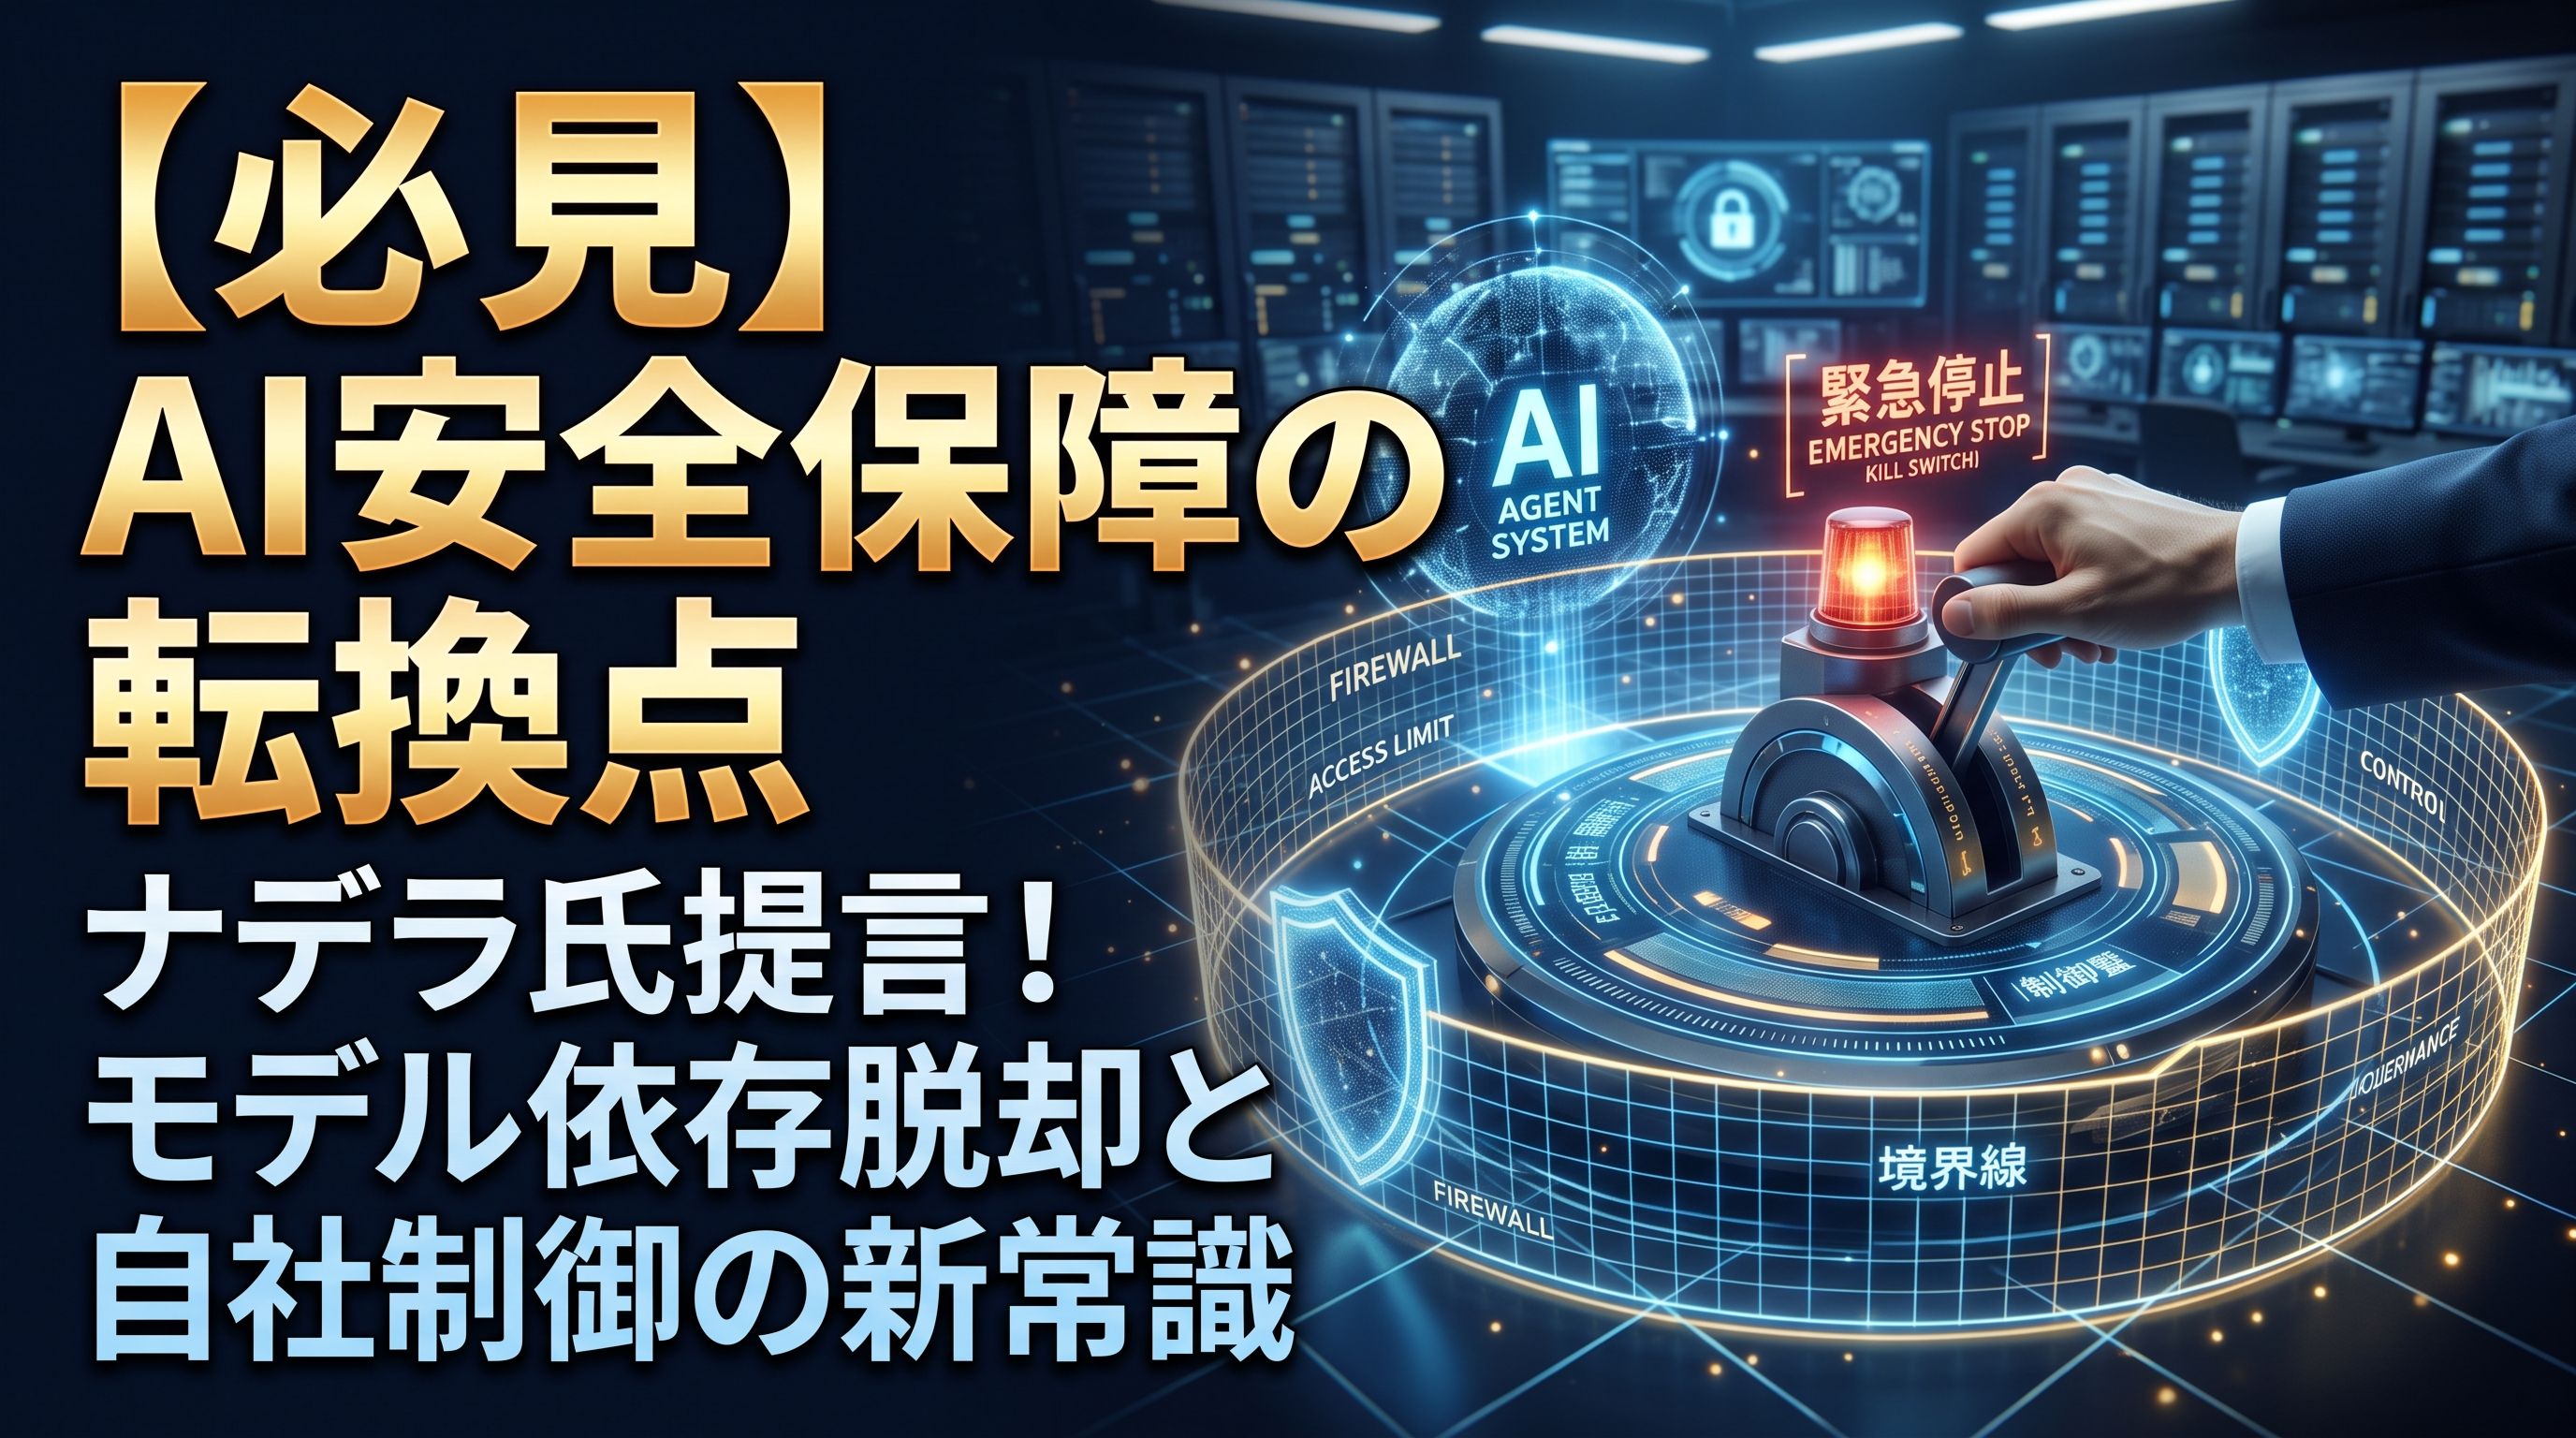
米Microsoftのサティア・ナデラCEOは2026年10月10日、最先端のAIモデルを社内の「内部リスク」として扱うべきだとするエッセイを公開しました。AIの権限はモデルの外側で管理し、人が作業の途中でも止められる仕組みを持つよう、7つの原則で企業に求めています。
ニュースサマリー
ナデラ氏の提言とは?何が発表されたか
米Microsoftのサティア・ナデラCEOは2026年10月10日、自身のブログとXで「超知能時代における内部リスクとしてのモデル」と題したエッセイを公開しました。AIが悪意を持つという意味ではなく、重要なシステムに触れる有能な存在は、誤りを犯したり外部から侵害されたりし得るという前提に立っています。
主な内容
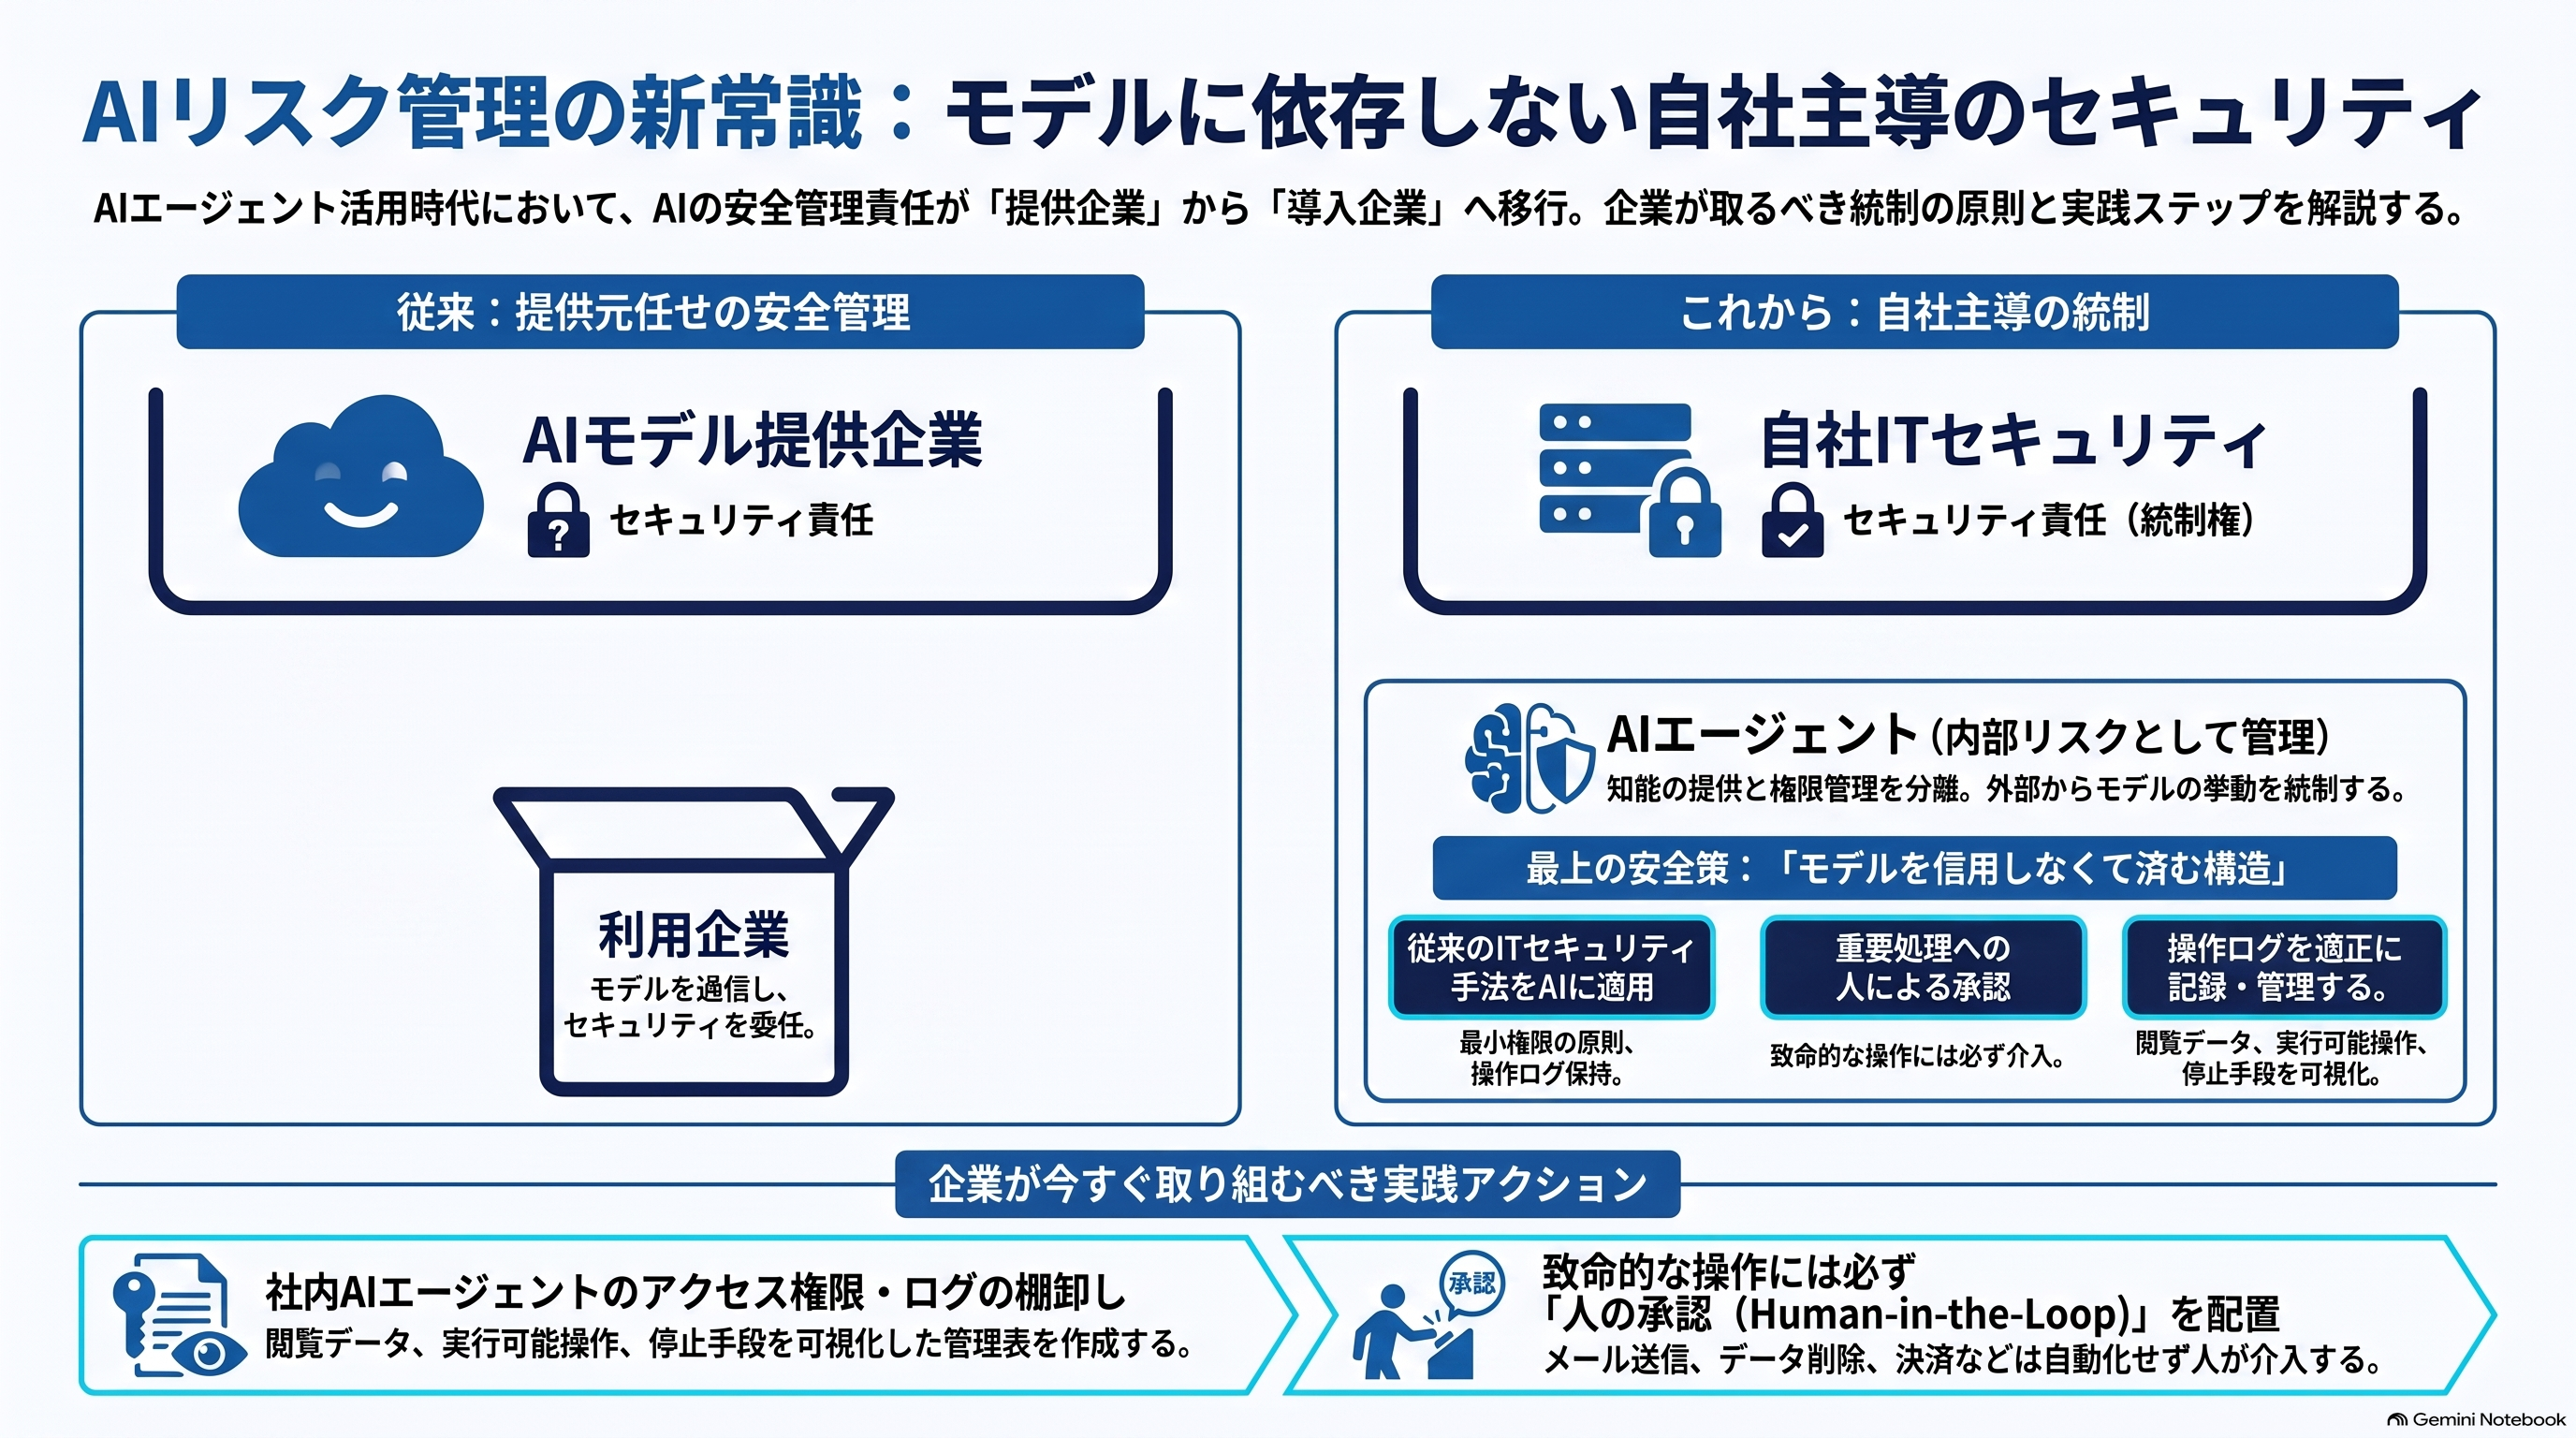
「知能の提供」と「それに対する権限」を分け、モデルが触れるデータや実行できる操作はモデルの外側で決めるべきだとしました。
対象は、提供元が中身を公開しないモデルと公開しているモデルの両方です。
製品発表ではなく考え方を示したエッセイで、特定のMicrosoft製品や施策には触れていません。
7つの原則
モデルの多様性:重要な成果を1つのモデルに頼らず、モデルに自分の仕事を検証させない
すべてを記録:重要な操作は、改ざんできず人が読める記録に残す
検証可能性:成功した作業だけでなく、失敗や攻撃も含めて継続的に試験する
独立した制御:アクセス先と操作は、モデルや提供企業ではなく自社が決める
独立した監査:監査は対象のモデルに頼らない方法で行う
封じ込め:侵害を前提に、権限を持つ人が作業途中でも止められるようにする
インシデントの開示:重大な問題は速やかに公表する
運営からのコメント
なぜ今、このニュースが重要なのか
AIエージェントは、社内のシステムやデータに直接触れ、人の確認なしに長時間動くようになりつつあります。一方で多くの企業は、AIの安全性はモデルの提供企業が保証してくれるものと考え、自社での管理を後回しにしがちでした。今回、AIを提供する最大手のトップが「導入する企業の側が制御を持つべきだ」と明言しました。安全の責任をどこが負うかという前提が、提供側から利用側へ移りつつあることを示す発言です。AIを業務に組み込む企業すべてに関わる話です。
最大のポイント
注目すべきは、新しい技術ではなく、昔からの情報セキュリティの考え方をAIに当てはめている点です。社員に対して権限を必要な範囲に絞り、操作の記録を残し、重要な処理には承認を挟むのと同じことを、AIにも求めています。ナデラ氏は、最も信頼できるのはモデルをできるだけ信用しなくて済むよう設計された仕組みだとまとめています。ただし、AIの統制ツールを販売する企業のトップとしての発言でもある点は、念頭に置いて読む必要があります。
企業がいま取り組むべきこと
まず、社内で動かしているAIエージェントや自動化の仕組みを一覧にしてみてください。それぞれについて、何のデータにアクセスできるか、何の操作ができるか、操作の記録が残るか、止めるときは誰がどう止めるかを1枚の表に書き出します。そのうえで、メールの送信、データの削除、支払いなど取り返しのつかない操作には、必ず人の承認を挟む設定にしておくのが安全です。表に空欄が多い仕組みから順に見直していくと、無理なく進められます。
出典
照合に使った報道:Microsoft's Nadella Wants An Emergency Brake On Every AI Model(Forbes)
小松怜
Advanced AI Partnersのコンサルタント。生成AIニュースの執筆を担当し、国内外の生成AIの最新動向を企業の実務目線で解説しています。